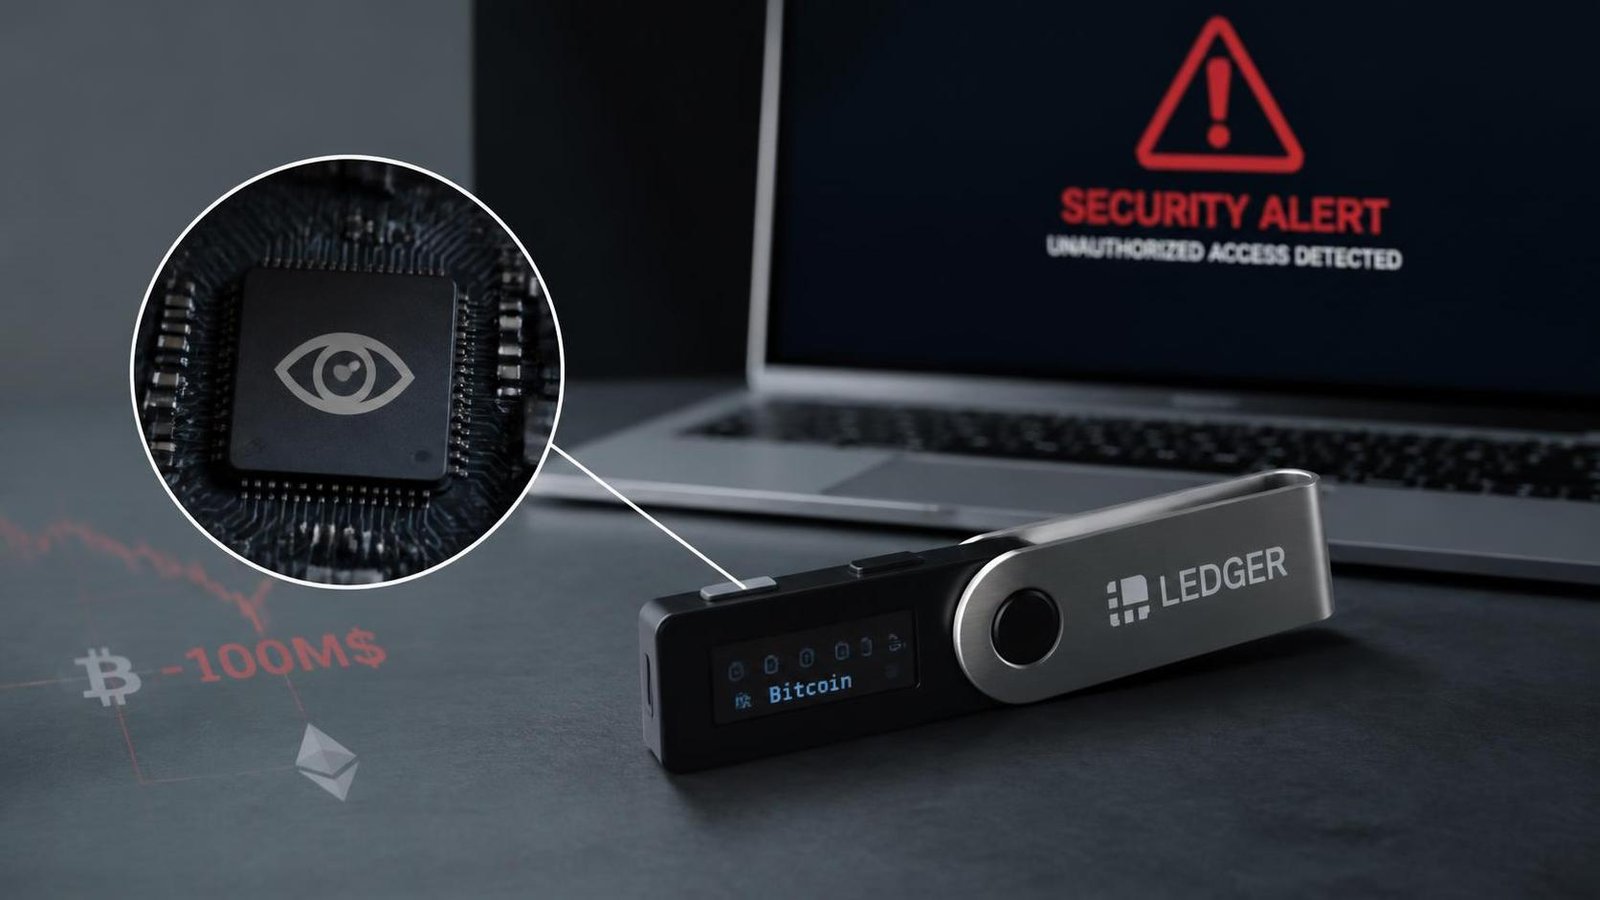
Considérés comme le coffre-fort “offline” de la crypto, les wallets physiques de Ledger sont au cœur d’un scandale de supply chain: un implant matériel minuscule, dissimulé dans certains appareils vendus via un revendeur d’Asie du Sud-Est, aurait permis de siphonner au moins 86 millions de dollars, et potentiellement plus de 100 millions selon des calculs relayés par YFarmX. Ledger confirme l’existence d’un “implant matériel non autorisé” sur au moins un appareil compromis et concentre son enquête sur des unités écoulées par le revendeur CryptoBilis.
L’affaire prend de l’ampleur à mesure que la communauté remonte des cas au-delà de l’Asie du Sud-Est. Des utilisateurs affirment que des wallets en Europe et d’autres modèles que le Nano X pourraient être touchés, même si Ledger n’a pas encore corroboré ces affirmations. Le fabricant assure toutefois que ses canaux de vente directs et ses systèmes n’ont pas été affectés.
Comment fonctionne l’implant: espionnage d’écran et exfiltration cellulaire
Sur la base d’analyses tierces, Ledger détaille désormais le mode opératoire: l’implant lit le contenu de l’écran, décode la phrase de récupération de 24 mots affichée lors de l’initialisation, puis exfiltre ces informations via une connexion LTE embarquée grâce à une eSIM. En d’autres termes, l’attaque contourne l’élément sécurisé interne en n’interagissant pas avec lui: elle “voit” simplement ce que l’utilisateur voit, ce qui neutralise les contrôles d’intégrité classiques qui vérifient l’authenticité du Secure Element mais pas l’ajout d’un espion physique autour.
Un démontage partagé sur Reddit montre comment les auteurs auraient procédé: la batterie d’un appareil affecté aurait été retirée pour loger le module espion, placé derrière l’écran à l’emplacement du rembourrage. L’implant serait soudé et interfacé de façon à récupérer les informations directement depuis l’affichage, une approche qui complique la détection même lors d’un démontage sommaire.
Un vecteur: la chaîne d’approvisionnement via un revendeur officiel
Ledger indique que, à ce stade de l’enquête, tous les cas confirmés liés à l’incident de drainage du 9 octobre 2026 concernent des appareils vendus par le revendeur d’Asie du Sud-Est CryptoBilis. Ce dernier a suspendu toutes ses ventes de wallets le temps des investigations. Le constructeur dit travailler avec les autorités compétentes pour identifier et poursuivre les responsables, et affirme réviser les signalements d’implants potentiels “dans d’autres signers et lieux”.
La firme rappelle un point sensible de tout produit physique de sécurité: ses vérifications d’intégrité ne peuvent pas détecter des modifications matérielles externes si le Secure Element d’origine n’a pas été altéré. Elle publie des images de démontage pour aider les utilisateurs à inspecter un appareil, mais reconnaît qu’un implant de ce type peut passer inaperçu sans examen minutieux.
Des pertes massives et une communauté en alerte
Le montant dérobé reste en cours d’évaluation. Le cumul des signalements crédibles évoque au moins 86 millions de dollars, tandis que des estimations indépendantes, telles que celles relayées par YFarmX, l’augmentent potentiellement au-delà des 100 millions. Des témoignages récents avancent que le phénomène ne se limiterait ni à une région ni à un unique modèle de wallet, ce que Ledger n’a pas confirmé à l’heure actuelle.
Face à l’onde de choc, l’entreprise martèle les consignes de prudence: ne pas acheter auprès de revendeurs non autorisés, ne jamais réapprovisionner avec des produits retournés, et s’en tenir à ses canaux officiels pour tout contact. Elle insiste aussi sur un point crucial dans ce type de crise: Ledger ne demandera jamais par téléphone, message privé ou autre canal la phrase de récupération en 24 mots.
Que faire si vous avez un wallet potentiellement concerné
Ledger adresse des recommandations ciblées aux acheteurs de CryptoBilis: ne pas initialiser les appareils encore scellés; pour les wallets déjà configurés, migrer les fonds vers une nouvelle seed générée sur un appareil acquis directement auprès de Ledger. Les utilisateurs inquiets sont invités à contacter le support via le site officiel et à déposer plainte auprès de leurs autorités locales. Le support Ledger affirme être disponible 24/7.
Un rappel brutal: la sécurité de la supply chain n’est jamais figée
Si l’on présente souvent le hardware comme un rempart aux attaques en ligne, cette affaire illustre une autre surface d’attaque: la chaîne d’approvisionnement. OWASP a classé plus tôt cette année les failles de supply chain logicielle parmi les risques majeurs pour la sécurité des applications web; côté matériel, des secteurs comme celui des routeurs domestiques ont déjà subi des attaques similaires. Ici, c’est la proximité physique avec l’utilisateur, au cœur d’un wallet matériel, qui a été exploitée.
Ledger affirme renforcer en urgence ses contrôles chez les revendeurs autorisés, durcir ses protections matérielles anti-manipulation et collaborer avec autorités, partenaires et chercheurs. La société appelle l’ensemble de l’écosystème à élever le niveau sur la traçabilité et les techniques anti-altération, estimant que la robustesse de la chaîne physique bénéficie à tous.
Acheter au plus près de la source… ou s’éloigner totalement du numérique
La leçon, selon de nombreux membres de la communauté, est limpide: réduire les intermédiaires, acheter au plus près de la source et se méfier des retours en stock. Certains rappellent qu’en dernier recours, la méthode la plus sobre — conserver ses clés hors du numérique, sur un support physique non connecté et durable — reste la moins exposée aux implants et aux malwares, même si elle implique d’autres risques pratiques.
Pour un milieu habitué à manier des sommes substantielles, l’incident Ledger–CryptoBilis est une piqûre de rappel: la sécurité n’est jamais statique. Et lorsqu’un simple composant clandestin, logé derrière un écran, peut faire tomber des coffres-forts réputés inviolables, chaque maillon de la chaîne — du fabricant au point de vente — redevient un terrain de jeu pour les attaquants.